Network Map — disegna la tua rete e lancia le scansioni dalla topologia
Mappa interattiva della tua infrastruttura: apparati, schede di rete e collegamenti. Dal disegno lanci multiscan e scansioni schedulate sui target selezionati.
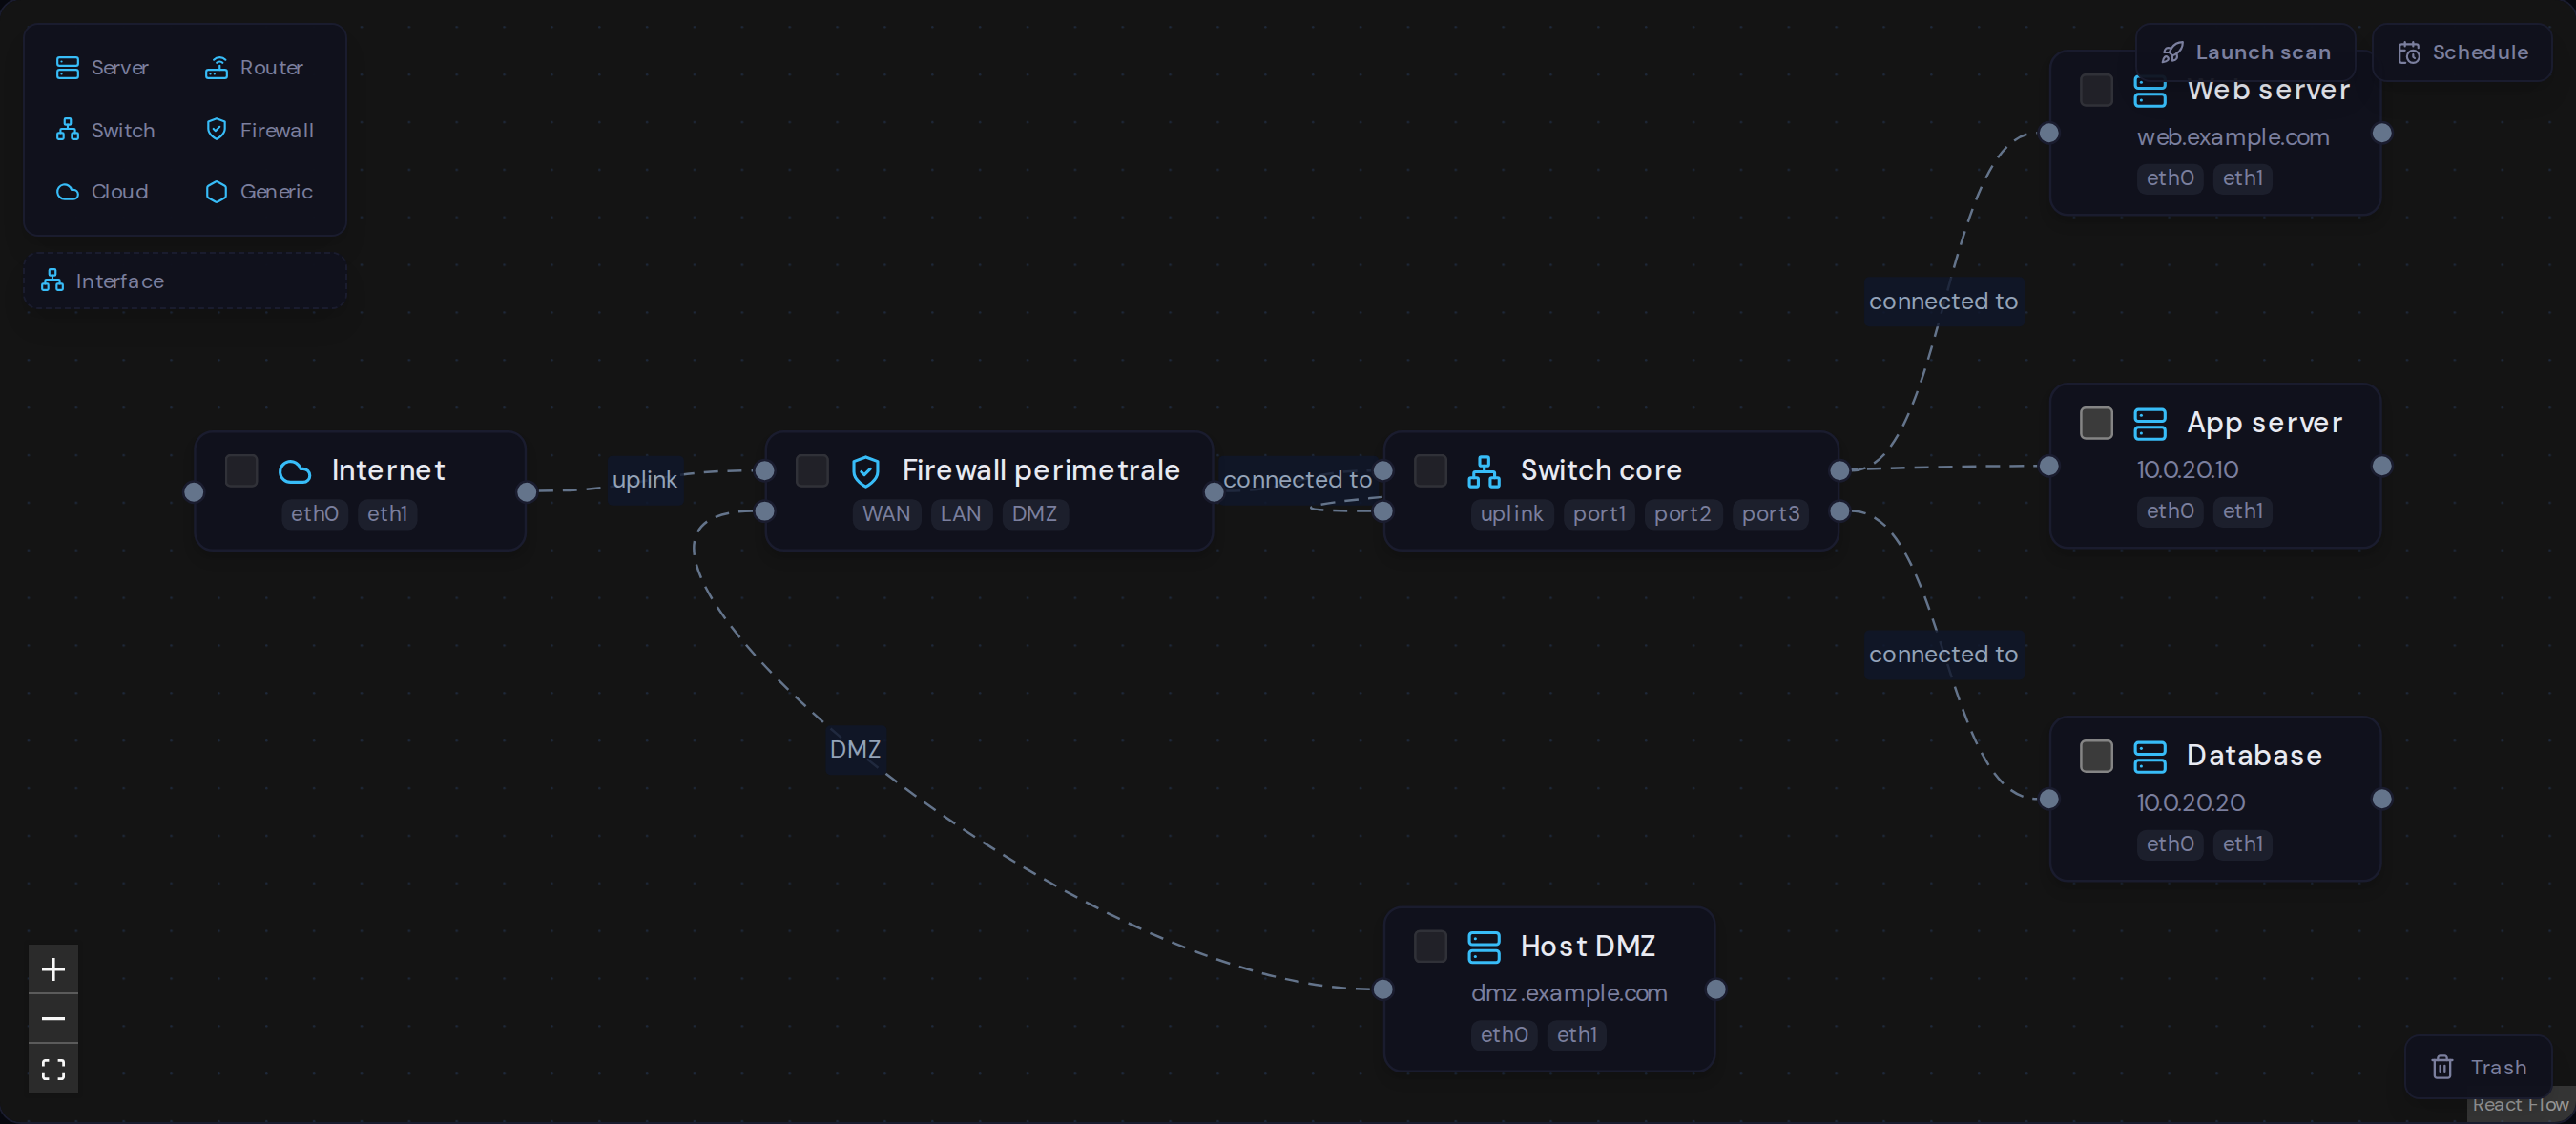
La Network Map è un launcher visuale sopra il motore di scan di SecureScan. Disegni i nodi (server, firewall, switch, router, cloud), aggiungi le schede di rete di ogni apparato e colleghi i cavi porta→porta. Su ogni nodo vedi lo stato di ownership dei target, la severità dell'ultimo scan e lo storico. Nessuna logica di scan duplicata: la mappa orchestra, il motore esegue.
Cosa puoi fare
Disegna la topologia
Trascini gli apparati sul canvas — server, firewall, switch, router, cloud — con icone dedicate e posizione salvata.
Schede di rete illimitate
Ogni nodo parte con 2 interfacce, ma puoi aggiungerne quante vuoi: un firewall con WAN/LAN/DMZ, uno switch con N porte. Basta trascinare la scheda sul nodo.
Cavi porta→porta
Colleghi i nodi a una scheda specifica di ciascun capo, come nella realtà. La relazione (connesso a, protegge, instrada, ospita) è tipizzata.
Lancia le scansioni dalla mappa
Selezioni i target sui nodi e lanci un multiscan con preventivo crediti. Validazioni, billing e motore restano quelli esistenti.
Scansioni schedulate
Pianifichi scansioni ricorrenti sui target della mappa. A runtime i target rimossi o senza ownership vengono saltati senza far fallire la schedulazione.
Ownership, severità e storico
Su ogni nodo: badge di ownership dei target, severità dell'ultimo scan, sparkline degli ultimi 8 scan e storico per nodo con i delta tra una scansione e l'altra.
Come funziona
- 1
Crea una mappa e disegna i tuoi apparati con drag & drop dalla palette.
- 2
Aggiungi le schede di rete a ogni nodo e collega i cavi alle porte.
- 3
Associa i target (IP, hostname, URL) ai nodi e verifica l'ownership.
- 4
Seleziona i target e lancia un multiscan o pianifica scansioni ricorrenti.
Mappa la tua rete, poi scansiona
Trasforma la tua topologia in un launcher di penetration test. Registrati e disegna la tua prima mappa.
Inizia gratis